
遊戲資訊
《勝利女神:妮姬》PC 端啟動器疑遭駭客竄改!官方緊急修復 玩家帳密、電腦資料恐面臨外洩風險
正值四週年慶典的《勝利女神:妮姬》傳出資安危機,開發商 SHIFT UP 與發行商 Level Infinite 今(4)日稍早正式發布公告,確認遊戲 PC 端的啟動器出現異常,部分腳本檔案可能遭到第三方惡意竄改,目前官方已緊急進行修復與更新,目前仍在調查事件影響範圍。
資安研究者更指出,這起事件可能涉及惡意程式植入,導致玩家電腦遭到遠端控制,甚至面臨帳號密碼及個人資料遭竊的風險。
官方證實 PC 啟動器異常!11 月 4 日緊急更新修復
《勝利女神:妮姬》FB 粉專官方公告營運團隊近日發現 PC 啟動器的腳本檔案出現異常,懷疑有第三方未經授權修改相關內容,因此已於台灣時間 11 月 4 日凌晨 1 點 30 分左右完成客戶端修正與更新。
官方表示目前仍在確認這起異常事件的實際影響範圍,至於後續處理措施,將在調查完成後另行公告,同時也對造成玩家的不便表達歉意。不過官方目前尚未說明攻擊者如何取得檔案修改權限,也沒有公布受到影響的玩家人數,或是否已經發生實際個資外洩事件。
惡意程式恐能遠端控制電腦!研究者揭露攻擊手法
根據 GitHub 上由 MotherSphere 整理的技術分析報告,研究者發現 Level Infinite 用來提供啟動器資源的 CDN 伺服器,有四個 JavaScript 腳本檔案疑似自 9 月 27 日起遭到竄改。
當玩家正常啟動遊戲時,啟動器便可能載入這些被動過手腳的檔案,進而從外部伺服器下載遠端控制程式,使攻擊者有機會在玩家電腦執行指令、存取檔案及擷取螢幕畫面。更令人擔憂的是,研究者指出這類惡意程式還可能存取瀏覽器內儲存的密碼、登入憑證、Cookie,以及加密貨幣錢包等敏感資料。
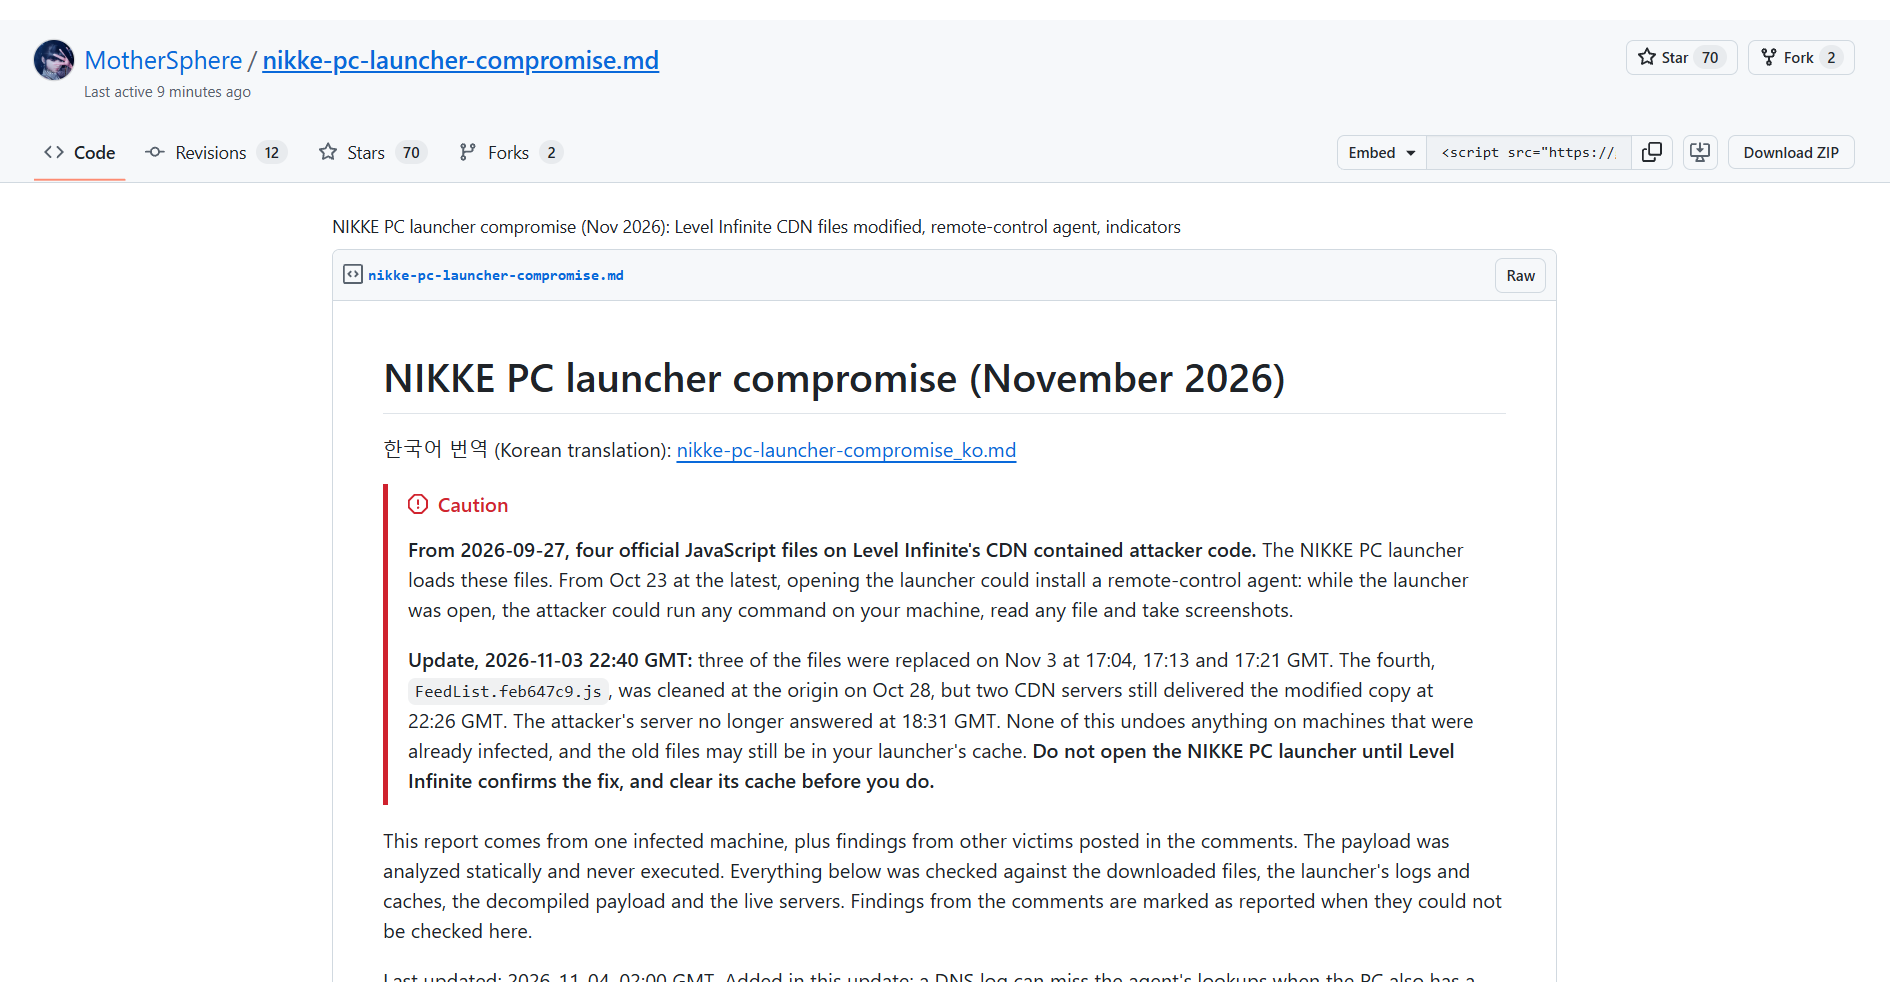
紀錄中最早可追溯至 10 月 23 日的可疑程式執行案例,不過惡意程式並非每次開啟啟動器都會成功執行,因此曾在這段時間使用 PC 版的玩家,並不代表一定已經遭到感染,因此上述攻擊時間、技術細節與可能遭竊的資料類型,主要來自第三方研究者的分析,尚未全部經過官方證實。
官方仍在調查影響範圍!PC 玩家應留意後續公告
雖然《勝利女神:妮姬》官方已於 11 月 4 日進行客戶端更新,但資安研究者提醒即使遭竄改的檔案已經修復,也不代表先前可能安裝在玩家電腦中的惡意程式會自動消失。研究者目前建議,在官方進一步確認問題完全排除之前,玩家應暫時避免使用 PC 啟動器。若曾在可疑期間啟動遊戲,也可以檢查系統安全狀態,並透過可信任的裝置更改重要帳號密碼。
研究者也提供了啟動器紀錄檔的初步檢查方式,玩家可在遊戲安裝目錄的 Launcher/intl_service/debug.log 中搜尋 k2f_chan 的檔案,確認是否曾留下可疑程式執行紀錄,但即使沒有找到相關字串,也不能完全排除感染可能。
《勝利女神:妮姬》目前正迎接上市四週年,隨著官方證實 PC 啟動器存在疑似遭竄改的異常,這起事件也引發玩家對遊戲資安的關注。
相關連結
你可能會喜歡: